据意大利法律专业网站 Diritto.it 9 月 21 日刊出的解读,欧盟委员会于 2026 年 9 月 17 日提出了 EU KIDS Act(Keeping Internet Digital Spaces Accountable and Trustworthy)法规提案,目标是在欧盟层面统一加强对未成年人使用数字服务的保护。需要先讲清楚的是:这只是提案,委员会提出提案意味着立法程序开始,接下来还要由欧洲议会和理事会按普通立法程序审议,最终文本可能与现在这一版有相当大的出入,目前不产生任何直接义务。
最受关注的是社交媒体的年龄门槛,提案设计的是一套渐进式安排:13 岁以下不得创建社交媒体账号,部分面向儿童的视频分享服务可以通过家长的账号访问,但功能受到专门限制;13 至 15 岁之间,未成年人可以使用所谓的 mini account,由家长或监护人参与创建和管理,功能减少,配有家长控制工具和使用时长限制;满 15 岁后可以自行开设账号,针对未成年用户的各项保障仍然适用。委员会自己也说明,单靠年龄门槛并不足以应对风险——挡住低龄儿童,并不能解决服务本身的设计给青少年带来的问题。
因此提案的第二根支柱是「从设计阶段就保证安全」:对无限下滑(scrolling infinito)、某些形式的奖励机制、以及睡眠时段的推送通知设置限制,并对推荐算法、账号默认设置、与其他用户的联系方式、直播功能,以及未成年人屏蔽和举报的工具作出专门要求。值得注意的是,聊天机器人和所谓 AI 陪伴(AI companion)也被纳入范围——这类系统不再只是查信息的工具,而是被设计成模拟人际互动,提案要求对可能诱发情感依赖的设计做事前评估,并在默认状态下限制可用功能;当这类服务落入《人工智能法案》(欧盟 2024/1689 号法规)对人工智能系统的定义时,两套规则还要协同适用。
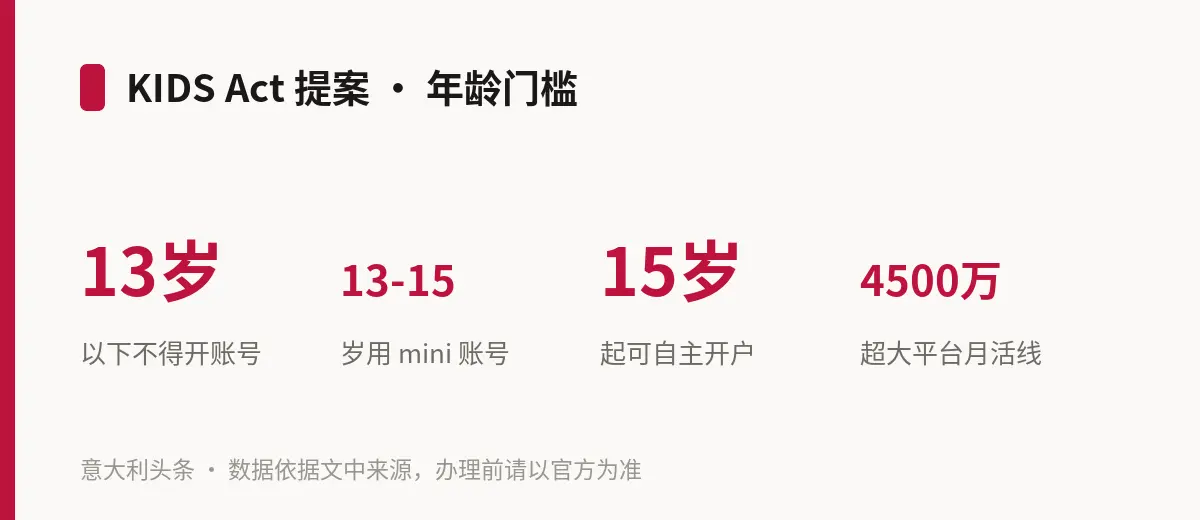
年龄验证(age assurance)是提案里最敏感的一环。如果为了核验年龄就普遍收集身份证件、生物识别或完整出生日期,反而会造成过度的数据处理,所以欧盟方向是走「保护隐私的验证」路线:让用户能够证明自己超过某个年龄门槛,而不必向平台透露多余信息。委员会已经开发出一套用于证明成年的欧盟方案,同一套技术思路可以适配其他年龄门槛,这与《通用数据保护条例》(GDPR)第 5 条第 1 款 c 项的数据最小化原则直接相关。执行层面,提案对月活跃用户在欧盟达到至少 4500 万的超大型在线平台(VLOP)设了一道事前关卡:在向未成年人推出新服务、新特性或新功能之前,须先准备合规方案并证明符合要求,另配有独立核查机制与强化执法,从事后追责转向事前把关。这一套要与《数字服务法》(欧盟 2022/2065 号法规)衔接,后者第 28 条已要求未成年人可访问的平台采取适当且相称的措施,第 34、35 条则对超大型平台规定了系统性风险的评估与缓解义务。
还有一点容易混淆,本站读者中有孩子的家庭尤其要分清:GDPR 第 8 条规定,当数据处理以同意为依据、且面向未成年人直接提供信息社会服务时,未成年人须年满 16 岁才能自行同意,成员国可以立法下调但不得低于 13 岁;意大利通过第 196/2003 号立法令第 2-quinquies 条把这一门槛定为 14 岁。KIDS Act 里可能出现的 15 岁,管的是「能不能自己开账号」,与「能不能自主同意个人数据被处理」是两件事,二者并存并不矛盾——一名 14 岁少年在意大利法下可能有能力自行同意某项数据处理,同时又还没到自主开户的年龄。
提示:上述内容是对一份尚在立法程序中的提案的整理,具体规则以最终通过并公布的欧盟法规正式文本、以及意大利的配套立法为准。在新规落地前,未成年人使用社交平台仍适用现行的 GDPR、数字服务法与意大利国内规定;对家庭具体情况有疑问的,可向所在地的消费者组织、律师或学校的相关辅导渠道咨询。