据《24 小时太阳报》(Il Sole 24 Ore)11 月 4 日报道,意大利国家网络安全局(ACN)当天再次发出提醒:所有使用冷链设备、以及远程监控和工业监控系统的公共机构与私营企业,必须「以最紧急的方式」落实此前已建议的核查与防护措施。ACN 说明,这次提醒是基于国际上近期发现的新情况;这类设备一旦被入侵,可能导致制冷中断、库存商品和物资变质,甚至服务停摆,进而影响经营连续性和人身健康。
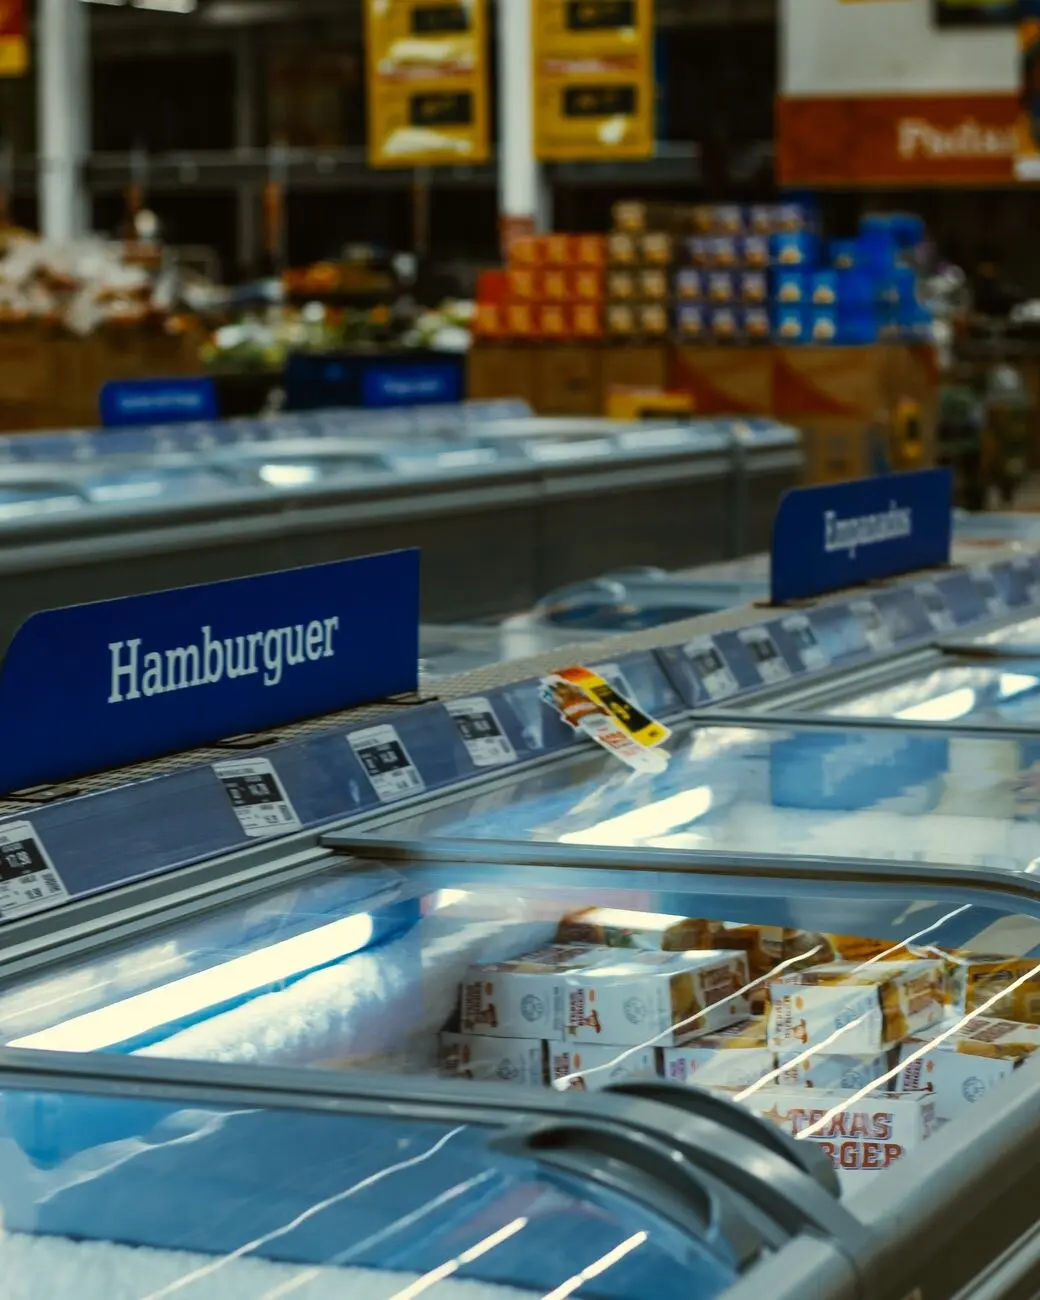
事件起因是 11 月初在欧洲多国蔓延的一波针对制冷系统的网络攻击。据《24 小时太阳报》11 月 3 日的报道,Conad 集团在全意大利约 3300 家门店中,有 5 家中招——西西里岛的卡塔尼亚、墨西拿、巴勒莫各一家,威尼托大区两家。攻击发生在 11 月 2 日凌晨 4 点左右,目标是冷冻柜的温度监控系统;在受攻击的冷柜和储存区,曾出现温度飙到 50 度的情况。Conad 表示,由于技术人员及时处置,没有扔掉任何商品,已向当地邮政通信警察(Polizia Postale)报案。另据安莎社托斯卡纳版报道,总部位于佛罗伦萨附近 Bagno a Ripoli、为学校、医院和企业供应团餐的 Siaf 公司也在 11 月 2 日遭到攻击,公司称异常被及时发现、影响得到控制,服务没有中断。
意大利政府总理府(Palazzo Chigi)日前召集网络安全局与情报部门负责人开会,会后表示,「不存在任何警报,但所有主管机构保持最高关注」。政府初步评估认为,国内受影响的只是「数千家商铺中的少数几家」,大多仍在使用过时的防护,控制界面直接暴露在互联网上,身份验证机制也有缺陷;目前没有发现因解冻造成健康风险的案例。网络安全局发现的异常会通报宪兵队食品卫生特勤(NAS),以便及时介入。国外情况更严重:德国北莱茵-威斯特法伦州一家超市因冷柜升温被迫丢弃大量食品,比利时联邦检察院已立案,荷兰、卢森堡、瑞典、芬兰、爱沙尼亚、爱尔兰也有报告,法国血液库的部分站点同样被攻击。消费者组织 Codacons 担心,若冷链中断导致商品被销毁,可能出现缺货和零售涨价。
网络安全局开出的防护清单很具体:第一,撤掉管理和控制界面在互联网上的直接暴露;第二,核查运行参数是否被改动;第三,确认报警系统正常工作——因为入侵者不只会改温度,还能改掉报警阈值、关掉通知功能,让异常无声无息。此外要定期检查哪些账号有访问权限、密码是否足够强、设备固件是否更新、有无已知漏洞;把工业控制网络(OT)和办公电脑网络(IT)分开;对维修商远程维护和远程协助用的接入通道加强保护。若通过一个中央平台管理多家门店,一次入侵可能同时波及所有门店。一旦发现异常或疑似被入侵,应立即启动应急处置流程,并尽快向主管机构报告。
对经营超市、食品店、餐馆和冷库的华人商户来说,这次提醒并不只针对大型连锁:报道指出,中招的多是防护过时、界面直接连在网上的设备。可以先向自己的制冷设备维修商问清三件事:冷柜或冷库的温控面板能不能从外网直接访问、是不是还在用出厂默认密码、远程维护账号由谁掌握。遇到可疑的温度异常,除了按应急流程处理,也可以向邮政通信警察报案。